GKE Sandbox microVM 正式 GA:给每个 AI Agent 一个独立内核
发生了什么
GKE 2026-10-07 发布说明原文:microVM 沙箱类型正式 GA,适用于运行 1.37.0-gke.4713000 及更高版本的集群。实现栈是开源的 Kata Containers + Cloud Hypervisor(VMM),为不可信工作负载、AI Agent 运行时、多租户环境提供硬件虚拟化隔离——同时保留完整 Linux 内核和标准 Linux 特性。
这是 GKE Sandbox 第二次”扩列”:此前只有 gVisor(用户态内核),microVM 是新增的沙箱类型,Pod 通过 RuntimeClass microvm 申请,调度到开启嵌套虚拟化的节点上,每个 Pod 独占一台 microVM。
和 gVisor 怎么选:官方对比
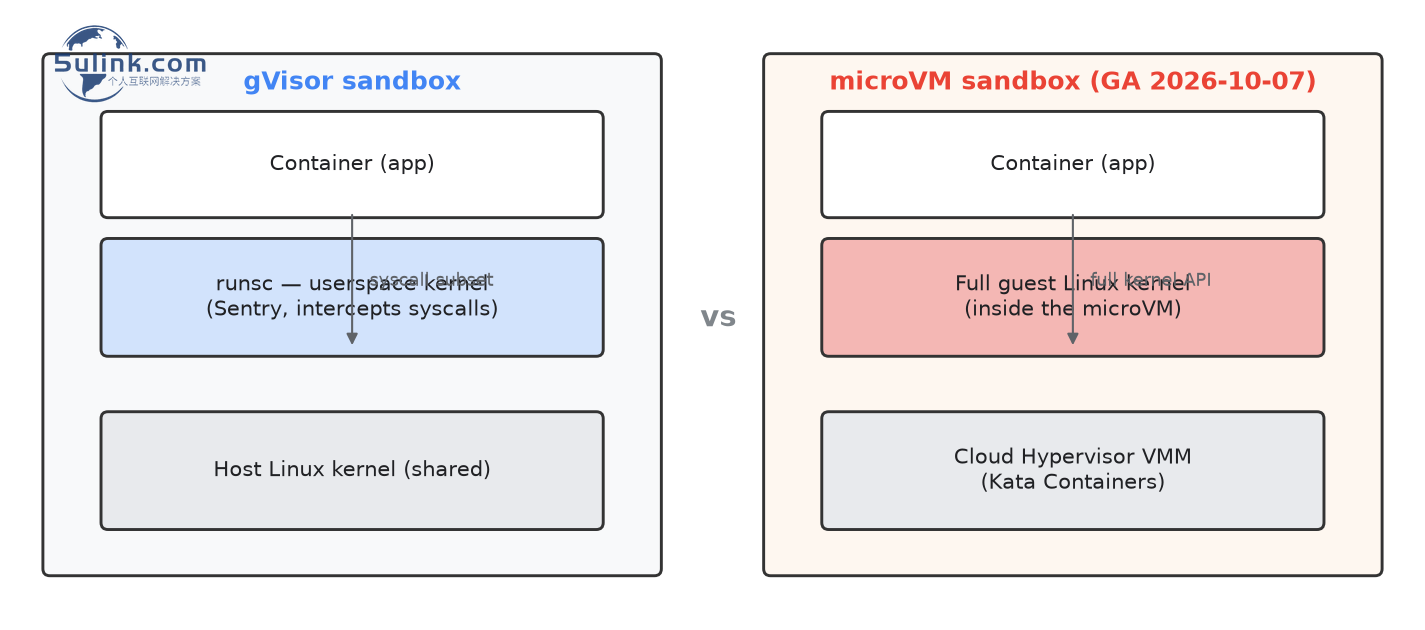
官方文档给了逐项对比,核心差异在隔离层级:gVisor 是用户态内核拦截 syscall(只暴露内核 API 子集),microVM 是完整硬件虚拟化 + 独立 guest 内核。
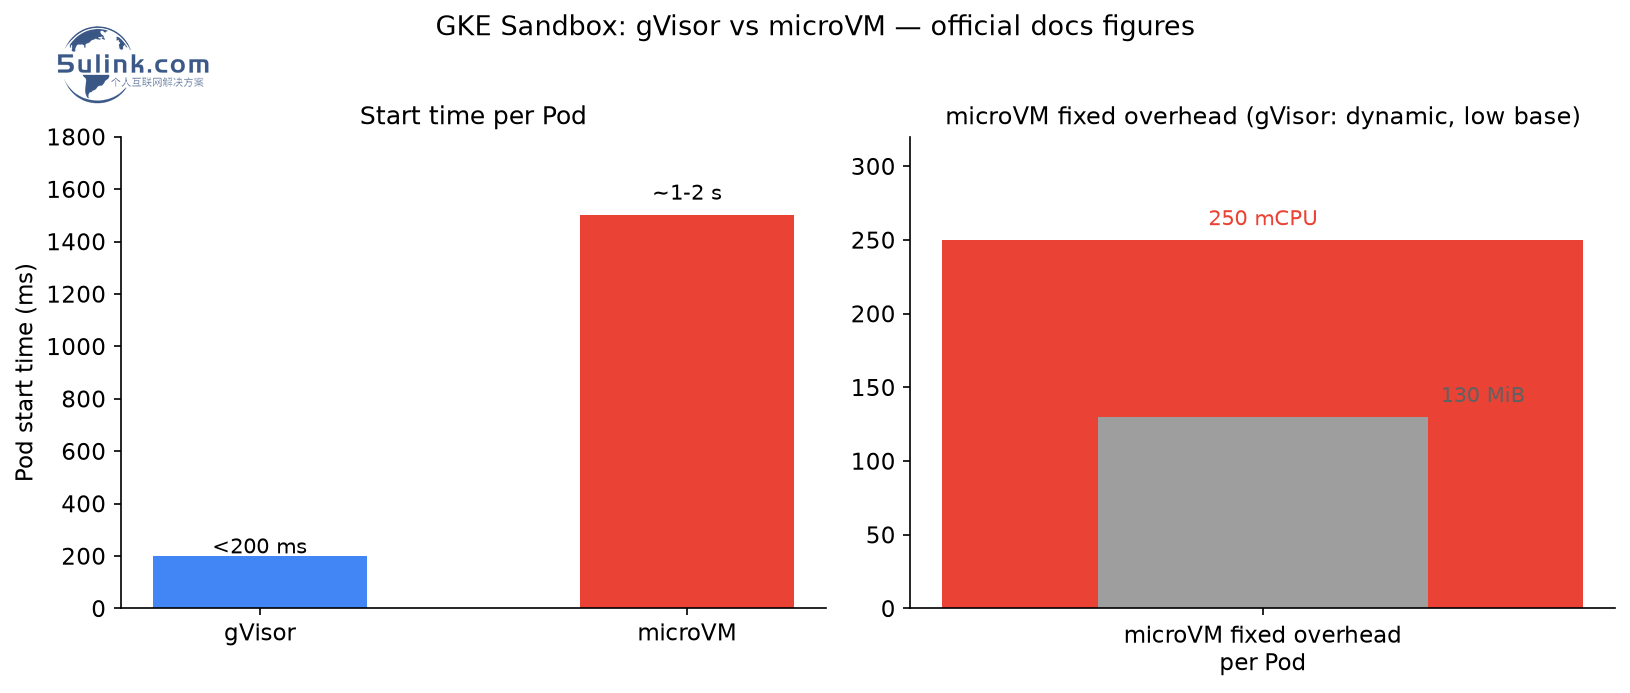
图:microVM 每个 Pod 固定开销 250 mCPU + 130 MiB 内存,启动约 1-2 秒;gVisor 开销动态、基础内存低,启动 <200ms(图源:官方文档对比表)
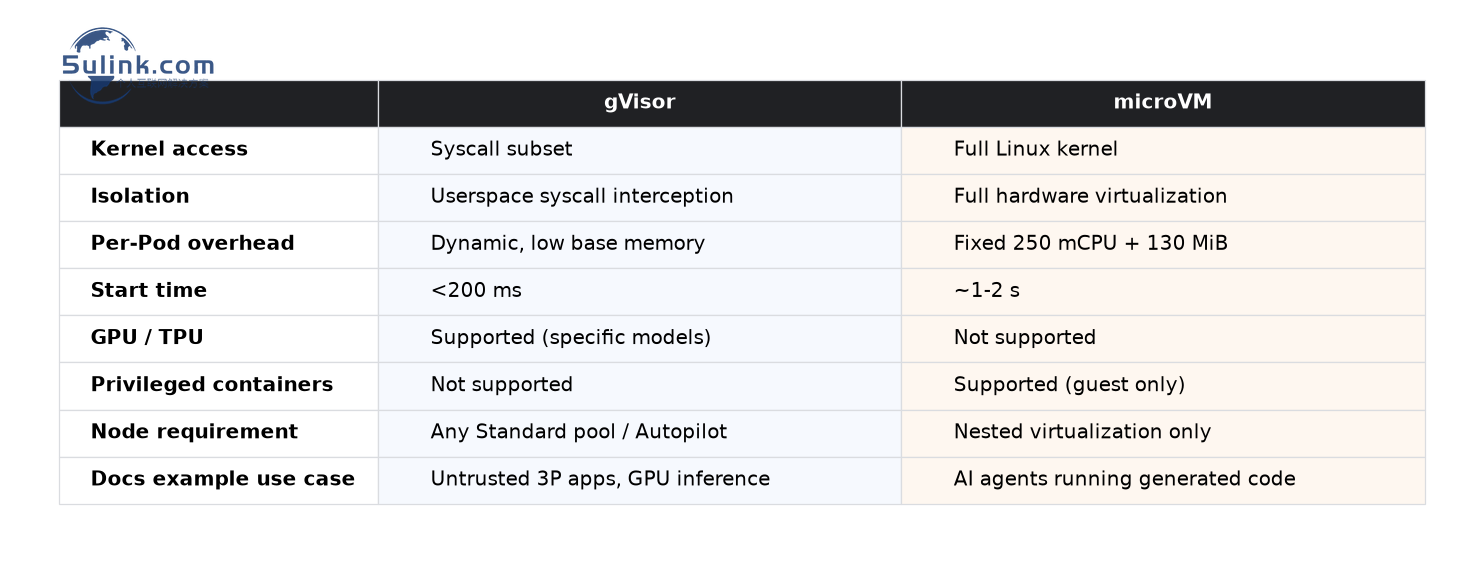
图:官方文档对比要点(图源:官方文档)
代价与边界
microVM 不是 gVisor 的”升级版”,官方列出的限制很具体:
hostNetwork: true 的 Pod 在 microVM 里不支持;为什么和 AI Agent 有关
官方文档在”潜在威胁”里点名两类场景:允许用户上传执行代码的组织(SaaS、虚拟主机),以及“生成并执行代码、往往没有监督的 AI Agent”。microVM 一栏的示例用例第一条同样是它,还有浏览器里跑自主代码(如 Puppeteer)、需要完整内核或海量低开销 syscall 的工作负载。
沙箱防的是:恶意/缺陷代码打崩宿主内核拖垮节点、租户窃取其他租户内存/磁盘数据、不可信 workload 访问其他 Google Cloud 服务或集群元数据。两个运维细节值得记:microVM 的 Pod 可以访问集群元数据(gVisor 沙箱不行),要防就用 NetworkPolicy 挡 169.254.169.254;Standard 集群里默认节点池不能开沙箱,必须至少保留一个非沙箱节点池给系统服务。